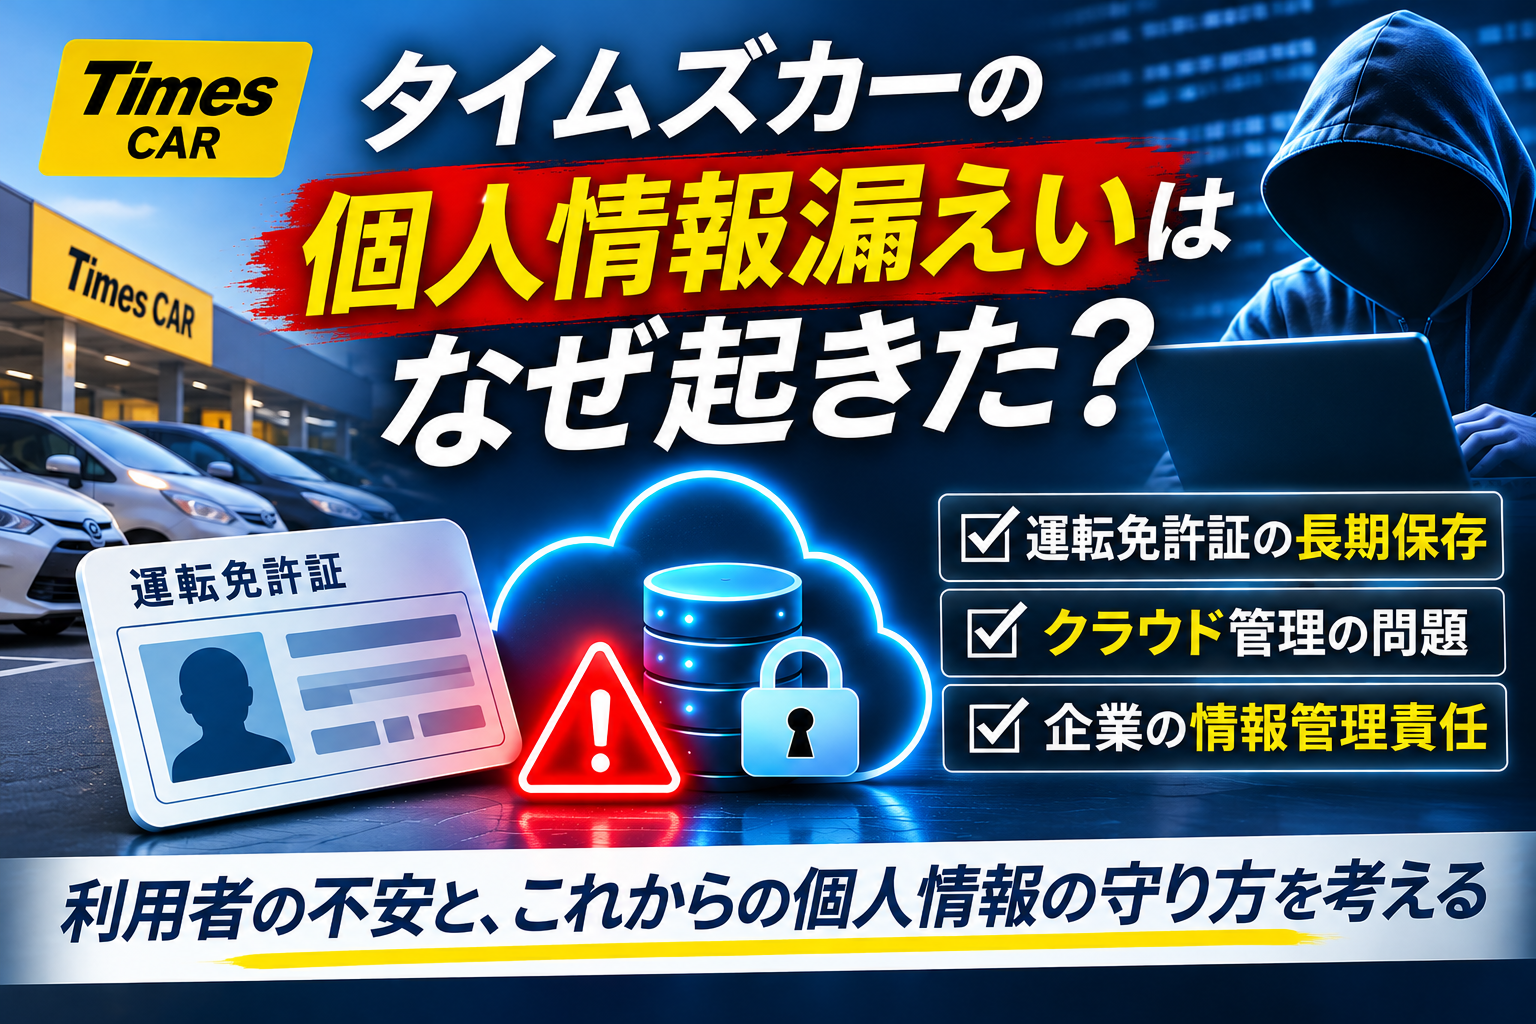

タイムズカーの個人情報漏えいはなぜ起きた?運転免許証の長期保存とクラウド管理の問題を考える
2026年11月1日|カテゴリー:社会問題・情報セキュリティ・企業経営
最近、企業による個人情報漏えいのニュースを目にする機会が増えたように感じる。
そのたびに、私は疑問に思う。
「企業は、顧客から預かった個人情報を、いったいどのように管理しているのだろうか?」
特に気になったのが、カーシェアリングサービス「タイムズカー」の個人情報漏えい問題だ。
私自身、今回の件で個人情報漏えいの対象になったという通知を受け取った。
利用者としては、何ともやりきれない。
サービスを利用するためには、運転免許証などの本人確認情報を提出しなければならない。それは当然のことだと思っている。
しかし、企業から求められるままに提出した情報が、今度は企業側の管理の問題によって流出する可能性があるという。
一体、どんな管理をしていたのだろうか。
そして、もう一つ気になることがある。
最近の企業は、顧客情報を自社のサーバーで管理するオンプレミス方式ではなく、クラウドに保存することが多くなっている。
ひょっとすると、クラウドに顧客情報を預けっぱなしにして、企業自身が情報の管理状況を十分に把握できなくなっているのではないだろうか。
もちろん、クラウドだから情報が漏れたと断定するつもりはない。
ただ、今回の事件をきっかけに、企業の個人情報管理について改めて考えてみたいと思った。
1.タイムズカーの個人情報漏えいで何が起きたのか
2026年9月、タイムズカーを運営するパーク24の関連システムで不正アクセスが確認された。
その後の調査で、大量の顧客情報が外部に送信された痕跡が確認されたことが公表された。
対象となった情報には、氏名、住所、生年月日、電話番号、メールアドレス、運転免許証に関する情報などが含まれる。
本人確認書類の画像データについても、外部送信の痕跡が確認されたとされる。
ただし、外部送信された情報のすべてが第三者によって閲覧・悪用されたと確認されたわけではない。暗号化された画像についても、その内容が実際に読み取られたかどうかは区別して考える必要がある。
それでも、個人情報を預けた利用者としては不安が残る。
運転免許証の情報は簡単に変更できない
例えば、インターネットサービスのパスワードが漏えいした場合には、パスワードを変更すれば一定の対策になる。
クレジットカード番号なら、カード会社に連絡して利用停止や再発行を依頼することもできる。
しかし、運転免許証に記載されている氏名、生年月日、住所、顔写真などは簡単に変更できない。
こうした情報が悪用されれば、なりすましや不正な申込みなどにつながる可能性がある。
実際に被害が発生していなくても、将来悪用されるかもしれないという不安は消えない。
だからこそ、企業には通常の会員情報以上に慎重な管理を求めたい。
2.なぜ運転免許証の画像を長期間保存していたのか
今回の事件で、私が特に疑問を感じたのは、本人確認書類の保存期間である。
パーク24の公表資料では、従来、本人確認書類の画像を会員期間中だけでなく、退会後も7年間保管する運用だったと説明されている。
これには驚いた。
本人確認を行うことと、本人確認に使用した画像を何年間も保存し続けることは、別の問題ではないだろうか。
もちろん、企業には不正利用への対応や契約上のトラブルを解決するために、一定の記録を保存する必要がある。
しかし、本人確認を完了したという記録だけでは不十分なのだろうか。
運転免許証の画像そのものを保存し続ける必要性について、どのような検討が行われていたのか知りたい。
今回の問題を受け、同社は本人確認完了後に画像を削除する運用へ変更したと説明している。
それならば、もっと早く見直せなかったのだろうか。
個人情報を安全に管理する最も基本的な方法の一つは、不要な情報を持たないことである。
いくら高度なセキュリティ対策を導入しても、保有している情報が多ければ、万一漏えいした場合の被害も大きくなりやすい。
情報を守る技術だけでなく、情報を保存しない仕組みも必要なのだと思う。
3.個人情報漏えいの原因はクラウドなのか?
ここで、私が以前から気になっているクラウドの問題について考えてみたい。
企業の情報システムは、かつて自社でサーバーを設置し、管理するオンプレミス方式が一般的だった。
ところが、近年はクラウドサービスの利用が広がっている。
クラウドを利用すれば、企業は自社で大規模な設備を保有する必要がなくなる。
システムの拡張も容易で、初期投資を抑えられるというメリットもある。
経営の観点から見れば、合理的な選択である。
しかし、私は一つの危険性を感じている。
それは、クラウドを利用することで、企業が情報管理の責任まで外部に任せたつもりになってしまうことである。
クラウドに保存すれば安全というわけではない
クラウド事業者は、データセンターやネットワークなどの基盤を管理する。
しかし、クラウド上で動作するアプリケーションや、データへのアクセス権限、利用者の認証などは、サービスを提供する企業側が管理しなければならない場合が多い。
例えば、クラウドの設備が十分に安全でも、企業が開発したWebシステムに脆弱性があれば、そこから侵入される可能性がある。
また、顧客情報を閲覧できる権限が広すぎれば、一つのアカウントが侵害されただけで大量の情報にアクセスされる危険もある。
今回のタイムズカーの事件については、Webシステムの脆弱性を悪用した不正アクセスが公表されている。
ただし、具体的なシステム構成が明らかになっていない以上、クラウド利用が原因だったと決めつけることはできない。
オンプレミスでも、脆弱性の放置や不適切な権限設定があれば同じような事故は起こり得る。
つまり、本質的な問題は、クラウドかオンプレミスかという違いではない。
企業が、自社の情報をどこに保存し、誰がアクセスでき、どのような対策で守っているのかを把握しているかどうかである。
4.クラウドとオンプレミス、どちらが安全なのか
情報セキュリティの観点から、クラウドとオンプレミスを比較してみたい。
| 比較項目 | オンプレミス | クラウド |
|---|---|---|
| サーバー管理 | 自社または委託先 | クラウド事業者 |
| 設備投資 | 大きくなりやすい | 抑えやすい |
| セキュリティ更新 | 自社側の対応が重要 | 事業者と利用企業で分担 |
| アクセス管理 | 自社側で設計 | 利用企業側の設定が重要 |
| 情報漏えいリスク | あり | あり |
| 主な課題 | 運用負担・更新遅れ | 設定ミス・責任分担の誤解 |
こうして比較すると、どちらが絶対に安全ということはない。
むしろ、高度なセキュリティ対策を実施しているクラウド事業者を利用した方が、中小企業にとって安全性を高められる場合もある。
問題は、そのクラウドを利用する企業の管理能力である。
自社の顧客情報がどこにあり、どのような経路でアクセスされ、いつ削除されるのか。
それを理解していなければ、どれだけ高性能なクラウドサービスを導入しても、十分な情報管理は実現できない。
私は、クラウドサービスを導入する際には、コストや利便性だけでなく、情報管理の責任分担を明確にすることが重要だと考えている。
5.企業はなぜ顧客情報を保存し続けるのだろうか
企業が顧客情報を大量に保有する理由は、いくつか考えられる。
一つは、マーケティングへの活用である。
顧客の利用履歴や属性を分析することで、サービスの改善や新しい商品の開発につなげることができる。
もう一つは、業務上の利便性である。
過去の情報を保存しておけば、顧客から問い合わせがあったときに対応しやすい。
また、契約上の紛争や不正利用に備えて、一定の記録を保存する必要もあるだろう。
しかし、ここで考えたいのは、情報を保存するメリットとリスクのバランスである。
情報を保存することで得られる利益が小さくなっても、漏えいした場合のリスクは残り続ける。
さらに、保有する情報が増えるほど、管理対象も増える。
私は、不要な個人情報を長期間保存することは、企業にとって一種の「情報負債」になるのではないかと考えている。
経営では、不要な在庫を減らし、資産の効率を高めることが重要とされる。
個人情報についても、同じような考え方が必要ではないだろうか。
顧客情報は、持っていればよいというものではない。持つこと自体に責任とコストが伴うのである。
6.情報漏えいはIT部門ではなく経営者の問題でもある
私は長年、電気通信や情報通信に関わる仕事をしてきた。
その経験から、情報システムの安全性は技術だけでは確保できないと感じている。
もちろん、ファイアウォール、暗号化、多要素認証、脆弱性診断などの技術的な対策は重要である。
しかし、それだけでは十分ではない。
例えば、顧客の運転免許証の画像を何年間保存するかという問題は、技術者だけで決めることではないだろう。
法務、営業、情報システム、経営企画など、複数の部門が関わる経営判断である。
そして、最終的な責任は経営者にある。
経営者は個人情報の管理状況を理解しているのか
私は、企業経営者に次のような質問をしてみたい。
- 自社が保有する個人情報は何件あるのか。
- その情報はどこに保存されているのか。
- 誰がアクセスできるのか。
- 何年間保存する必要があるのか。
- 不要になった情報は確実に削除されているのか。
- 情報漏えいが発生した場合、どのような対応を行うのか。
これらの質問に、経営者自身が答えられるだろうか。
すべての技術的な仕組みを経営者が理解する必要はない。
しかし、顧客情報の管理にどのようなリスクがあり、どのような対策が実施されているのかについては、把握しておくべきだと思う。
情報セキュリティをIT部門だけの仕事と考える時代は、もう終わっているのではないだろうか。
7.情報漏えいの被害者は何をすればよいのか
今回のような情報漏えいが発生した場合、利用者としてできることは限られている。
企業のシステムに侵入した攻撃者を、利用者自身が止めることはできない。
それでも、二次被害を防ぐために確認しておきたいことはある。
まず、企業から届いた通知の内容を確認することだ。
どのような情報が漏えいした可能性があるのかを把握する必要がある。
ただし、情報漏えいに便乗した偽メールやSMSにも注意したい。
企業を装ったメールから偽のWebサイトに誘導し、パスワードやクレジットカード情報を盗み取ろうとする手口も考えられる。
通知メールに記載されたリンクを安易に開くのではなく、公式サイトや公式アプリから情報を確認する方が安全だろう。
また、パスワードが漏えいした可能性がある場合には、変更を検討したい。
運転免許証の情報については、漏えいした可能性があるという理由だけで、直ちに免許証の再交付が必要になるとは限らない。
不審な契約や請求などが確認された場合には、警察や消費生活センターなどへの相談も考えられる。
そして、企業から届いた通知や問い合わせの記録は、保存しておいた方がよいだろう。
私自身も、今回の通知を受け取った一人として、今後の状況を注意して見ていきたいと思っている。
8.3,000円のお見舞いで顧客の信頼は回復するのか
今回、パーク24は一定の対象者に対して、3,000円相当のお見舞いを行う方針を示した。
企業として、何らかの対応を示したことは理解できる。
しかし、運転免許証の情報が漏えいした可能性がある利用者にとって、3,000円という金額をどう受け止めればよいのだろうか。
もちろん、お見舞金と損害賠償は同じものではない。
実際に被害が発生していない段階で、損害額を算定することも難しいだろう。
それでも、私は少し複雑な気持ちになった。
企業に提出した個人情報は、利用者自身が取り戻せるものではない。
一度外部に流出した情報を、完全に回収することも難しい。
仮に現時点で悪用が確認されていなくても、将来への不安は残る。
企業が顧客の信頼を回復するためには、お見舞金以上に重要なことがあると思う。
それは、なぜ漏えいが起きたのか、どのような管理上の問題があったのか、今後どのように改善するのかを、分かりやすく説明することである。
そして、改善策が実際に機能していることを継続的に示してほしい。
9.これからの企業は「個人情報を持たない経営」を考えるべきではないか
私は、今回の事件から、企業の個人情報管理に新しい発想が必要だと感じた。
それは、できるだけ個人情報を持たずにサービスを提供する仕組みである。
例えば、本人確認を行う場合、確認に必要な情報を取得し、その結果だけを記録する方法が考えられる。
もちろん、法令や業務上の要件によっては、原本画像や詳細な記録の保存が必要な場合もある。
しかし、必要性を確認せず、念のためにすべて保存するという運用は見直すべきだろう。
さらに、情報の種類によって保存場所やアクセス権限を分離することも重要である。
本人確認情報、決済情報、利用履歴、マーケティング情報。
これらを一つのシステムに集約し、広い権限でアクセスできる状態にしておけば、侵入された場合の影響が大きくなりかねない。
情報を適切に分離し、必要な人だけが必要な情報にアクセスできるようにする。
そして、保存期限を過ぎた情報は削除する。
こうした基本的な仕組みを徹底することが、結果として企業のリスクを減らすことにつながる。
私は今後、企業の情報管理能力が、企業価値を評価する重要な指標の一つになると考えている。
顧客情報を大量に集める企業よりも、必要最小限の情報で優れたサービスを提供できる企業。
そのような企業が、長期的には顧客から信頼されるのではないだろうか。
10.まとめ|運転免許証を提出させる企業には、それだけの責任がある
今回のタイムズカーの個人情報漏えい問題について考えてきた。
私が最も疑問に感じるのは、本人確認のために提出させた重要な個人情報を、企業がどのような考え方で保管し続けていたのかということである。
クラウドに保存していたのか、オンプレミスで管理していたのか。
それも気になる。
しかし、それ以上に重要なのは、企業が個人情報を保有する必要性と、そのリスクを十分に理解していたのかという問題だ。
利用者は、サービスを利用するために個人情報を提出する。
企業を信頼するしかないのである。
その信頼に応えるためには、情報を収集する段階から、保存、利用、削除に至るまで、責任ある管理が求められる。
情報セキュリティ対策は、サイバー攻撃を防ぐためだけのものではない。
万一攻撃を受けた場合にも、被害を最小限に抑える仕組みを作ることが重要だ。
そして、そのための最も基本的な方法の一つが、不要な情報を持たないことである。
「本人確認のために情報を提出してください」と求めるのであれば、その情報を守る責任も引き受けてほしい。
私は、今回の事件が企業の個人情報管理を根本から見直すきっかけになることを願っている。
顧客情報は、企業が自由に使える単なるデータではない。
その一つひとつが、誰かの大切な個人情報なのだから。


 メルカリ

 沖縄最大級のアクティビティ予約サイト【沖縄トリップ】
 <


 にほんブログ村